
ISO CERTIFICATION
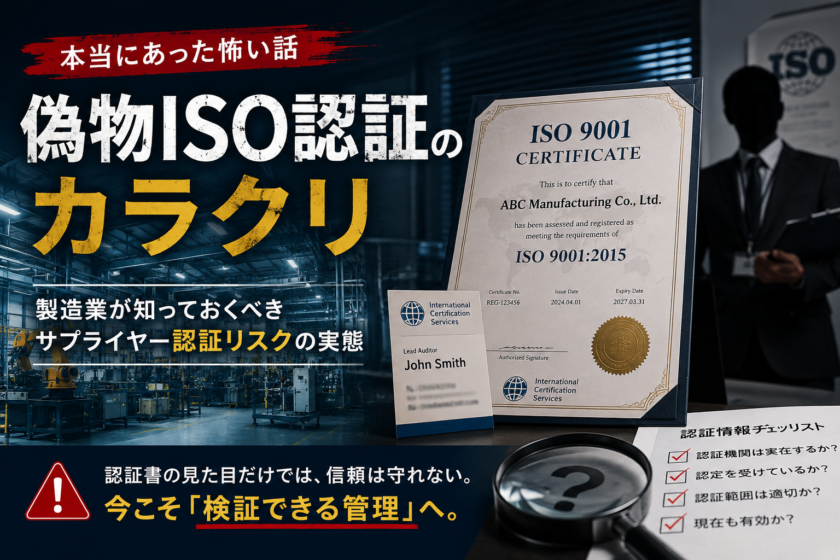
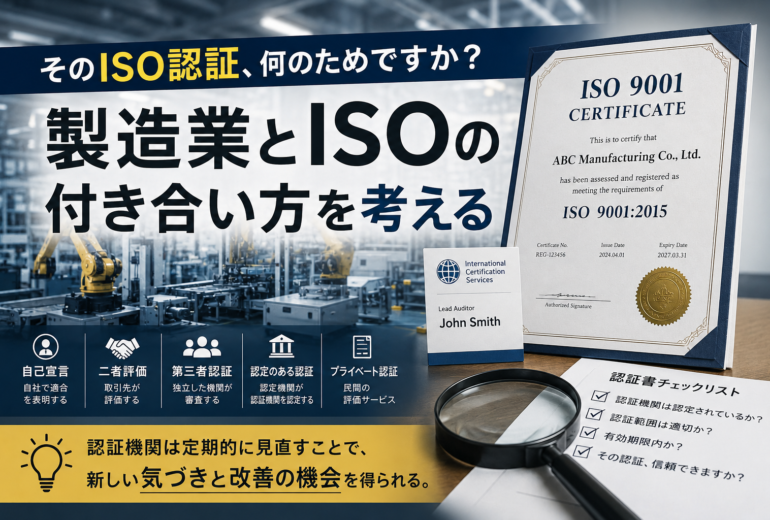
取引先から提出されたISO 9001やISO 14001の認証書。会社名、認証規格、登録番号、有効期限が記載され、認証機関のロゴも入っている。一見すれば、疑う理由はほとんどありません。しかし、その認証書が「本当に有効な認証である」と、どこまで確認しているでしょうか。
ISO自身も虚偽の認証表示について注意を促しており、英国の認定機関UKASは、偽造された認証書やUKASの認定を不正に表示した事例を実際に確認し、公表しています。つまり、「見た目が正式なISO認証書だから信用できる」とは限りません。
これは認証を取得する企業だけの問題ではありません。
むしろ製造業にとって重要なのは、サプライヤーから提出されたISO認証書を、取引先評価の証拠としてそのまま受け入れてよいのかという問題です。
HOW CERTIFICATION WORKS
1.そもそも「ISOが認証している」わけではない
まず押さえておきたいのが、ISO認証の基本構造です。
ISOはISO 9001やISO 14001などの国際規格を策定していますが、企業を直接審査してISO認証書を発行しているわけではありません。ISO自身も、認証は外部の認証機関によって行われると明記しています。
一般的な認定されたマネジメントシステム認証では、次のような構造になっています。
ISOなどが規格を策定する
↓
認定機関が認証機関の能力を認定する
↓
認証機関が企業を審査する
↓
要求事項への適合が確認されれば認証される
日本適合性認定協会(JAB)も、「認証」と「認定」を明確に区別しています。
認証とは、第三者である認証機関が、製品やプロセス、マネジメントシステムなどについて要求事項への適合を審査し証明すること。一方の認定は、その認証を行う機関の能力、公平性などを審査し、公表する仕組みです。
ここを理解すると、ISO認証書を見るときに確認すべき対象が見えてきます。
KEY POINT
重要なのは「ISOという文字が書いてあるか」だけではありません。
誰が認証したのか。さらに、認定された認証を取引条件としている場合には、その認証機関は誰から、どの範囲について認定されているのか。ここまで確認する必要があります。
COUNTERFEIT CERTIFICATES
2.「偽物ISO」は、単純な偽造だけとは限らない
「偽ISO認証書」と聞くと、多くの人は画像編集ソフトなどで作成された単純な偽造証明書を想像するかもしれません。
実際には、もう少し複雑です。
少なくとも次のような状態は分けて考える必要があります。
✓ 認証書そのものが偽造されている
✓ 実在する認証機関の名称やマークが不正利用されている
✓ 認定されているように見せているが、確認できない
✓ 認証そのものは存在するが、すでに失効している
✓ 認証対象となる法人・事業所・活動範囲と、取引対象が一致していない
✓ 認定された認証と、認定を伴わない認証が混同されている
したがって、単純に「本物/偽物」の二択だけでは整理できません。
UKASが公開している注意喚起でも、偽造証明書だけでなく、UKAS認定を虚偽表示している組織について具体的に警告しています。UKASは、調達側や認定された認証サービスの利用者にリスクをもたらす問題として位置付けています。
PDFの認証書が存在することと、有効な認証を確認できることは同じではありません。
A REAL-WORLD RISK
3.実際に起こり得る、もっと巧妙なケース
さらに厄介なのが、認証取得を希望する企業自身も、問題に気付いていないケースです。
ここから紹介するのは、TICnology Japanが把握している過去の事例をもとに、特定の企業・個人を識別できないよう一般化したケースです。個別案件について公的資料で同一事実を確認できていないため、特定企業に関する事実認定を目的とするものではありません。
ある企業が、ISO認証取得を支援するコンサルティング会社に依頼しました。
コンサルティング会社は、マネジメントシステムの構築支援だけでなく、認証審査の手配まで一括して行っていました。
やがて審査の日が来ます。
審査員を名乗る人物が会社を訪問します。
名刺には認証機関の名称。
さらに巧妙だったのは、名刺に記載された人物名自体は実在する人物のものだったことです。
しかし、実際に企業を訪問した人物は、その本人ではありませんでした。
審査らしきものが実施され、その後、認証書が発行されます。
依頼した企業から見れば、
「コンサルティングを受けた」
「審査員が来た」
「審査を受けた」
「認証書が届いた」
という一連の流れが成立しています。
しかも、その後の定期的な審査についてもコンサルティング会社が窓口となって連絡してくる。
そのため、認証を取得したと考えている企業側も、仕組みに疑問を持ちにくい状態が続きます。
そして認証書は社内に掲示され、場合によっては会社案内や取引先への提出資料にも使われます。
THE REAL RISK
恐ろしいのは、認証書を使っている企業自身が、自分たちも欺かれている可能性があることです。
WHY IT CAN HAPPEN
4.なぜ、このような仕組みが成立してしまうのか
このようなケースが成立してしまう背景には、ISO認証の仕組みが、一般の企業にとって必ずしも分かりやすくないことがあります。
多くの企業にとって、ISO認証取得は日常的に行う業務ではありません。
「ISO認証を取得したい」と考えた企業が、まずコンサルティング会社へ相談し、規程やマニュアルの整備から審査の準備、認証機関との連絡までを任せること自体は珍しいことではありません。
問題は、その過程で認証を取得する企業と認証機関との関係が見えにくくなってしまう場合があることです。
認証取得を希望する企業から見れば、コンサルティング会社が紹介した審査員が訪問し、審査を受け、その後に認証書が届けば、一連の手続きが正式に完了したように見えます。
ISO認証制度に詳しくなければ、
✓ 認証機関へ直接、認証の事実を確認する
✓ 認証機関の公式な登録情報を確認する
✓ 認証番号だけでなく、認証範囲や対象事業所を確認する
✓ 認証機関の認定状況を認定機関側から確認する
✓ 認証書に表示されたマークや認定情報の意味を確認する
といった確認まで行わないことも考えられます。
つまり、不正が成立する余地は「精巧な認証書を作れること」だけにあるのではありません。
KEY POINT
認証取得企業が「誰から認証されたのか」を独立して確認しないまま、コンサルティング会社を窓口として一連の手続きが完結してしまうこと。それ自体が、問題を長期間発見しにくくする要因になり得ます。
SUPPLY CHAIN RISK
5.問題は「騙された企業」だけで終わらない
この問題を製造業の視点から考えると、さらに重要な論点が見えてきます。
仮に認証を取得した企業自身も欺かれていたとして、その企業が認証書を顧客へ提出していたらどうなるでしょうか。
製造業では、新規サプライヤーの採用や定期評価において、ISO 9001やISO 14001などの認証状況を確認することがあります。
調達部門や品質保証部門が認証書のコピーやPDFを受領し、
会社名が一致している
ISO 9001と記載されている
登録番号がある
認証機関らしき名称がある
有効期限内である
と確認して、サプライヤー評価を完了していたとします。
しかし、認証書の真正性や現在の認証状態まで確認していなければ、問題のある認証書がサプライチェーンの中をそのまま流通してしまう可能性があります。
ここで重要なのは、認証書を提出したサプライヤーに直ちに故意があったと判断すべきではないことです。
前述したように、認証を取得したと考えている企業自身が問題を認識していないケースも想定する必要があります。
だからこそ、製造業の調達管理では、
「サプライヤーから認証書を受け取った」ことと、
「その認証が有効であることを確認した」ことを分けて考える必要があります。
これはISO認証制度そのものへの不信を意味するものではありません。
むしろ、第三者認証をサプライヤー管理に利用するのであれば、その信頼性を支えている「検証可能な仕組み」まで活用することが重要だということです。
VERIFY, NOT JUST VIEW
6.ISO認証書は「見る」から「確認する」へ
では、取引先からISO認証書を受領した場合、どこまで確認すればよいのでしょうか。
重要なのは、認証書のデザインや印影を見て真偽を判断しようとしないことです。
現在は、国際的な認証情報基盤や認定機関、認証機関が提供する検索サービスなどを利用できる場合があります。
例えばIAF(International Accreditation Forum)は、認定されたマネジメントシステム認証に関する情報を確認するための国際的なデータベースとしてIAF CertSearchを提供しています。
ただし、検索サービスの収録範囲や情報更新のタイミングなどには留意が必要です。検索結果だけで判断できない場合には、認証書に記載された認証機関や、その認証機関を認定している認定機関の公式情報へ遡って確認することが重要です。
| 確認項目 | 主な確認内容 |
|---|---|
| 認証取得組織 | 取引先の法人名・組織名と一致しているか |
| 対象事業所 | 実際に取引する工場・事業所が認証対象に含まれているか |
| 適用規格 | ISO 9001、ISO 14001など要求している規格と一致しているか |
| 認証範囲 | 取引対象となる製品・活動が認証範囲に含まれているか |
| 認証機関 | 実在する認証機関であることを公式情報から確認できるか |
| 認定情報 | 認定された認証を要求している場合、その認証機関の認定状況と対象範囲を確認できるか |
| 認証状態 | 有効、停止、取消し、失効など現在の状態を確認できるか |
特に注意したいのが、認証範囲(scope)です。
企業がISO 9001の認証を取得していることと、その企業が行うすべての事業、すべての拠点、すべての製品が認証範囲に含まれていることは同じではありません。
例えば、取引先企業の本社がISO 9001認証を取得していたとしても、自社が製品を購入している別の製造拠点がその認証範囲に含まれているとは限りません。
したがって、サプライヤー評価でISO認証を確認する場合には、単に「ISO 9001取得済み」という欄へチェックを入れるだけでは不十分な場合があります。
PROCUREMENT CONTROL
7.製造業のサプライヤー管理で見直したいこと
ISO認証書の確認を厳格化するといっても、すべての取引先について毎回複雑な調査を行う必要があるとは限りません。
大切なのは、自社がISO認証を何のために確認しているのかを整理することです。
例えば、ISO 9001認証の取得を新規取引開始の必須条件としている企業と、サプライヤー評価における参考項目の一つとしている企業では、求められる確認水準は異なります。
一方で、認証取得が取引条件やサプライヤー選定基準として重要な意味を持つのであれば、認証書の受領だけで確認を終了する運用は見直す余地があります。
サプライヤー管理で検討したい基本ルール
✓ 新規登録時に認証書だけでなく認証状態を確認する
✓ 認証機関名、登録番号、認証範囲、対象拠点を記録する
✓ 更新時には新しいPDFを受領するだけでなく、必要に応じて有効性を再確認する
✓ 認証機関や認定機関の公式情報へ遡れる状態にする
✓ 認証が確認できない場合の社内エスカレーションルールを決めておく
この運用で重要なのは、サプライヤーを疑うことではありません。
認証書という「書類」を管理するのではなく、認証という「状態」を管理する。
その考え方へ切り替えることです。
FROM DOCUMENT TO STATUS
「ISO認証書を保管している」から、
「ISO認証の有効性を確認できる」へ。
CHAIN OF TRUST
8.見るべきは「認証書」ではなく、その後ろにある信頼の連鎖
ISO認証を確認するとき、どうしても認証書そのものに目が向きがちです。
しかし、マネジメントシステム認証の信頼性は、認証書という一枚の書類だけで成立しているわけではありません。
例えば、認定されたISOマネジメントシステム認証であれば、基本的には次のような関係があります。
認定機関
認証機関の能力や適格性を認定
↓
認証機関
組織のマネジメントシステムを審査し、認証
↓
認証取得組織
認証範囲に記載された活動・事業所について認証を取得
さらに国際的には、IAF(International Accreditation Forum)を中心として、各国・地域の認定機関の間で国際的な相互承認の枠組みが構築されています。
したがって、認証の信頼性を確認する際には、「認証書らしい書類が存在するか」ではなく、その認証がどの認証機関によって発行され、その認証機関がどのような認定の下で活動しているのかまで確認することが重要になります。
IMPORTANT
認証書の見た目を確認するだけでは、認証の信頼性を十分に判断できません。
「誰が認証したのか」「その認証機関はどのような認定を受けているのか」「認証範囲はどこまでか」という連鎖を確認することが重要です。
なお、ISO自身は企業を審査してISO 9001やISO 14001の認証書を発行する機関ではありません。
ISOは国際規格を策定する組織であり、実際のマネジメントシステム認証は認証機関が行います。
「ISO認証」という言葉が広く使われているため、この構造が認証を専門としない企業には分かりにくいことも、不適切な説明や誤認が入り込む余地の一つと考えられます。
WHEN SOMETHING LOOKS WRONG
9.もし取引先のISO認証を確認できなかったら
データベースや認証機関の公開情報で取引先の認証を確認できなかったとしても、それだけで直ちに「偽物」と判断するべきではありません。
情報の反映時期、検索方法、法人名の表記、事業所名、認証番号の変更などによって、検索結果に表示されない可能性もあります。
そのため、確認できない場合には段階的に事実関係を確認することが重要です。
STEP 1
認証書の記載内容を再確認する
法人名、事業所、規格、登録番号、認証機関、認証範囲、有効期間などを確認します。
STEP 2
公開されている認証情報を確認する
利用可能な認証情報データベース、認証機関、認定機関等の公式情報を確認します。
STEP 3
必要に応じて認証機関へ確認する
認証書に記載された連絡先をそのまま利用するのではなく、認証機関の公式サイト等から正規の問い合わせ先を確認します。
STEP 4
取引先へ事実確認する
確認できない理由を整理したうえで、認証取得経緯や最新の認証情報について確認します。
ここでも重要なのは、最初から不正を前提としないことです。
取引先自身が問題を認識していない可能性もあります。まず客観的な情報を確認し、そのうえで必要な対応を判断することが、調達・品質保証の実務として適切です。
TICNOLOGY JAPAN VIEW
ISO認証書を「受け取る管理」から「検証できる管理」へ
ISO認証は、製造業のサプライチェーンにおいて重要な信頼情報の一つです。
しかし、その信頼性は認証書というPDFや紙そのものに宿っているわけではありません。
認証機関による審査、認定機関による認定、国際的な相互承認の枠組みなど、複数の仕組みによって第三者認証の信頼性は支えられています。
だからこそ、デジタル技術によって文書を精巧に再現することが容易になった現在、企業側の管理も「書類を受領して保管する」という方法だけでは十分ではない場合があります。
特にISO認証をサプライヤー選定や取引条件の重要な判断材料としている企業では、認証書のコピーを保存するだけではなく、認証機関、認定情報、認証範囲、対象拠点、現在の認証状態まで必要に応じて確認できる仕組みを整えることが重要です。
TICnology Japanでは、これからの認証管理に必要なのは「認証書を持っているか」という確認から、「その認証の有効性を検証できるか」という確認への転換だと考えます。
SUMMARY
まとめ
ISO認証書の不正というと、単純に認証書を加工して作成するケースを想像しがちです。
しかし、より発見が難しいのは、認証取得を希望する企業自身が正規の認証を受けたと信じてしまうような仕組みが作られているケースです。
コンサルティング、審査の手配、審査員を名乗る人物の訪問、認証書の発行、さらにその後の定期的な連絡まで一連の流れとして成立していれば、認証取得企業だけでなく、その認証書を受領した取引先も異常に気付きにくくなります。
だからこそ製造業に求められるのは、認証書の外観を見極める技術ではありません。
認証書を信用するのではなく、
認証の事実を確認できる仕組みを信用する。
ISO認証をサプライヤー管理に利用するのであれば、認証書の受領をゴールにせず、その認証を第三者の公式情報から検証できる運用へ移行することが、実務的なリスク管理につながります。
ABOUT THIS ARTICLE
本記事は、ISOマネジメントシステム認証、認定および認証情報の確認方法に関する公開情報をもとに、製造業におけるサプライヤー管理上の注意点をTICnology Japanが独自に整理・分析したものです。
冒頭で紹介した事例は、過去に確認された事例をもとに、不正の具体的手法を助長しないよう企業名、人物名、認証機関名、時期その他の特定につながる情報を記載せず、注意喚起を目的として一般化しています。
認証情報をオンライン上で確認できないことのみをもって、認証書が無効または不正であると判断することはできません。疑義がある場合には、認証機関、認定機関等の公式情報を確認してください。
また、認定された認証を取引条件として求めるかどうかは、適用される法令、契約、顧客要求、自社の調達基準等によって異なります。
本記事にはTICnology Japanによる分析・考察が含まれており、特定の認証機関、認定機関、コンサルティング会社、企業またはサービスを推奨・評価するものではありません。情報基準日:2026年8月12日。
SOURCES
主な参考資料
- International Organization for Standardization (ISO) — Certification
- International Accreditation Forum (IAF) — IAF CertSearch
- International Accreditation Forum (IAF) — IAF Multilateral Recognition Arrangement (MLA)
- 公益財団法人 日本適合性認定協会(JAB)— マネジメントシステム認証機関の認定に関する公開情報
TIC JOURNAL
TICを、企業経営とサプライチェーンの視点から読み解く。
TICジャーナルでは、Testing・Inspection・Certificationをめぐる市場、規制、技術、M&A、品質保証の動向を独自に整理・分析しています。

コメント