
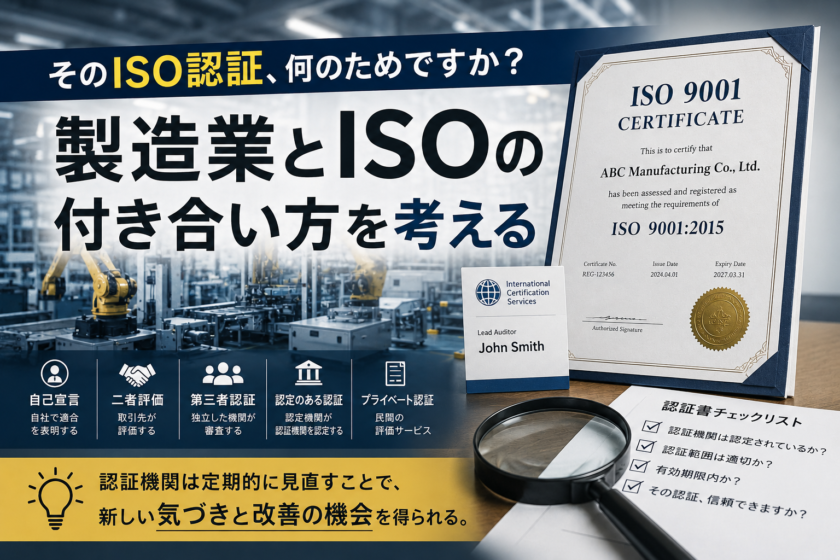
「ISO 9001認証取得」。工場の受付や会議室に認証書が掲げられ、会社案内やWebサイトにも認証取得の表示がある。製造業ではごく普通に見られる光景です。
しかし、そのISO認証について「なぜ当社は認証を取得しているのか」と聞かれたとき、明確に答えられるでしょうか。
顧客から要求されるから。取引条件だから。昔から取得しているから。営業上必要だから。いずれも理由にはなります。
しかし、ISO認証は本来、認証書を維持すること自体を目的とした制度ではありません。そしてISO規格への適合を示す方法も、一般に知られている第三者認証だけとは限りません。
自己宣言、顧客による二者評価、第三者認証、そして認定を伴わない民間の認証サービス。それぞれの位置付けを理解したうえで、自社に必要な「信頼の示し方」を選ぶことが重要です。
さらに第三者認証を選択するのであれば、認証機関を長期間固定することが本当に最適なのかという問いもあります。
ISOに毎年コストと人員を投入するのであれば、改めて考えてみる価値があります。そのISO認証に、会社は何のためにお金を払っているのでしょうか。
WHAT ISO ACTUALLY DOES
1.そもそもISOは「認証会社」ではない
最初に整理しておきたいのが、ISOとISO認証の関係です。
ISO(International Organization for Standardization:国際標準化機構)は、国際規格を策定する組織です。ISO 9001は品質マネジメントシステム、ISO 14001は環境マネジメントシステムについて要求事項を定めています。
重要なのは、ISO自身が個々の企業を審査し、ISO認証書を発行しているわけではないことです。
日本で一般的なISOマネジメントシステム認証では、企業を審査するのは「認証機関」です。
さらに、その認証機関の能力や公平性などを一定の基準に基づいて評価する仕組みが「認定」です。日本適合性認定協会(JAB)は、ISO/IEC 17021に基づくマネジメントシステム認証機関の認定を行っています。
CERTIFICATION STRUCTURE
ISOなど
国際規格を策定する
↓
認定機関
認証機関の能力・公平性などを認定する
↓
認証機関
企業のマネジメントシステムを審査する
↓
認証を受ける企業
この構造を理解すると、「ISO認証なら全部同じ」という考え方にも疑問が生まれてきます。
CONFORMITY ASSESSMENT
2.「ISO規格への適合」と「第三者認証」は同じではない
製造業では「ISO 9001=認証を取得するもの」と理解されがちです。しかし、ここは分けて考える必要があります。
規格に適合していることと、第三者から認証を受けることは別の概念です。
ISOの適合性評価では、適合の表明や評価を行う主体によって、一者、二者、第三者という考え方があります。
| 区分 | 主な主体 | 考え方 |
|---|---|---|
| 一者 | 自社・供給者 | 自ら要求事項への適合を表明する |
| 二者 | 顧客・購入者など | 購入者などが供給者を評価する |
| 第三者 | 独立した認証機関など | 供給者・利用者双方から独立した立場で評価する |
したがって、考えるべきなのは単純な「ISOを取るか、取らないか」という二択ではありません。
「当社はISO規格を何に使い、その適合性を誰に、どの程度の客観性をもって示す必要があるのか」
SELF-DECLARATION
3.自己宣言という選択肢もある
ここは製造業にとって意外に重要です。
第三者認証を取得しなくても、自社のマネジメントシステムをISO規格に沿って構築し、自ら適合を表明するという考え方があります。
もちろん、自己宣言と第三者認証では、対外的な信頼性の構造が異なります。自社が「適合しています」と表明するのと、独立した第三者が審査して認証するのでは、顧客から見た客観性は同じではありません。
しかし、だからといって自己宣言に意味がないわけではありません。
たとえば顧客が第三者認証を要求しておらず、ISO規格を自社の業務改善やマネジメントの枠組みとして利用したいのであれば、第三者認証を取得しないという経営判断も理論上は成立します。
KEY POINT
「ISOを使うこと」と「第三者認証を取得すること」は、同じではありません。
PRIVATE CERTIFICATION
4.では「プライベート認証」はどう考えるべきか
さらに分かりにくいのが、認定された認証機関による認証以外の民間サービスです。ここでは便宜上、「プライベート認証」と呼びます。
注意したいのは、認定を受けていない認証だからといって、直ちに偽物とは限らないことです。
一方で、ISO規格への適合を評価していることと、国際的な認定の枠組みに基づいた第三者認証であることも同じではありません。
この違いを曖昧にしてはいけません。
製造業が確認すべきなのは、名称よりも「その認証を誰が、どのような仕組みで発行しているのか」です。
✓ 顧客はその認証を受け入れるのか
✓ 認証機関はどこなのか
✓ 認定を受けているのか
✓ どの認定機関から認定されているのか
✓ その規格・認証範囲が認定範囲に含まれているのか
✓ 海外顧客・サプライチェーンで通用する必要があるのか
✓ 認証の目的は取引条件なのか、社内改善なのか
JABでは、JABに認定されたマネジメントシステム認証機関から認証を受けた組織を検索できる仕組みが公開されています。また、国際的にはIAF CertSearchなどを通じて、認定された認証情報を確認する方法もあります。
RELATED ARTICLE
ISO認証書の真正性を確認する方法については、こちらの記事で詳しく解説しています。
つまり「認証書があるから大丈夫」ではありません。認証書そのものではなく、その背後にある認定・認証のチェーンを見る。サプライヤー管理では、この考え方が重要になります。
VALUE OF THIRD-PARTY CERTIFICATION
5.第三者認証を取得するなら「審査」を買っていると考える
では、顧客要求などから第三者認証が必要な企業は、何を考えるべきでしょうか。
ここからが、ISO認証を「取得する制度」ではなく「経営に使う仕組み」として考えるうえで重要になります。
企業が認証機関に支払っている費用を、単なる「認証書の維持費」と考えてしまうと、ISO活動は形式化しやすくなります。
審査前になると品質保証部門が資料を整える。
内部監査を実施する。
マネジメントレビューを行う。
審査を受ける。
大きな不適合がなければ、ほっとする。
そして翌年、また同じことを繰り返す。
もちろん、これらの活動そのものが悪いわけではありません。問題は、いつの間にか「審査を無事に終えること」が目的になってしまうことです。
しかし会社は、ISO担当者が審査を無事に終えて満足するために、認証費用を払っているわけではありません。
第三者認証を選択するのであれば、その費用から得るべきものはもっと大きいはずです。
WHAT ARE YOU PAYING FOR?
認証書だけではなく、外部の専門家に自社のマネジメントシステムを見てもらう機会に対して費用を払っている。
そう考えると、認証機関や審査員に何を期待するのかも変わってきます。
外部の専門家が自社のマネジメントシステムを見る。社内では当たり前になっている運用を、別の視点から確認する。規格要求事項に照らして、仕組みが本当に機能しているかを見る。
それこそが、第三者審査を利用する大きな意味の一つです。
CONTINUITY
6.同じ認証機関を長く使い続けることにも、メリットはある
ここで誤解してはいけないのは、「認証機関は頻繁に変更すべきだ」という話ではありません。
同じ認証機関を継続して利用することにもメリットがあります。
認証機関が企業の事業、製造工程、組織構造、過去の課題を理解していれば、前回からの変化を追いやすくなります。継続的な改善を見るうえでは、こうした蓄積にも価値があります。
したがって、単純に「一定期間が経過したら変える」のが正解ではありません。
THE QUESTION
「なぜ、この認証機関を使い続けているのか」
問題になるのは、この問いに誰も説明できなくなった状態です。
「昔からここだから」「変更するのが面倒だから」「担当者が慣れているから」だけになっているのであれば、一度見直してみる価値があります。
継続することにも理由が必要です。そして変更することにも理由が必要です。
PERIODIC REVIEW
7.2認証サイクル程度を目安に「継続する理由」を再評価してみる
ISOマネジメントシステム認証では、認証サイクルの中で継続的な審査が行われます。
そこでTICnology Japanでは、一つの実務的な考え方として、たとえば2認証サイクル程度継続した段階で、現在の認証機関を継続する意味を改めて評価することには価値があると考えます。
これは「2認証サイクルごとに認証機関を変更すべき」という規則や公的な推奨があるという意味ではありません。認証機関との関係を漫然と継続せず、一定期間ごとにその価値を経営・品質保証の視点から見直すための考え方です。
その際には、たとえば次のような点を確認できます。
✓ 審査から新しい気付きが得られているか
✓ 自社の事業・技術を理解できる審査員が配置されているか
✓ 毎年同じ確認だけになっていないか
✓ 経営課題と品質マネジメントが接続しているか
✓ 審査対応そのものが目的化していないか
✓ 費用に対して十分な価値を得られているか
その結果、「現在の認証機関が自社に最も適している」という結論になれば、そのまま継続すればよいのです。
反対に、審査がマンネリ化しているのであれば、認証機関の変更も選択肢になります。
認証機関が変われば、審査の着眼点や問いかけが変わる可能性があります。これまで当然だと思っていた運用を別の角度から問われることで、自社だけでは気付かなかった課題が見えてくることも考えられます。
STRETCH ZONE
慣れた審査を繰り返すだけではなく、ときには異なる視点を入れ、マネジメントシステムを意図的に「ストレッチゾーン」に置いてみる。
CHANGING CERTIFICATION BODIES
8.認証機関を変えること自体を目的にしてはいけない
もちろん、認証機関を変更すれば必ず審査の質が上がるわけではありません。
ここは慎重に考える必要があります。
認証機関の選定では、単純な審査費用だけでなく、自社の業界に対する知見、審査員の力量、認証範囲、グローバルでの受容性、認定の状況、サービス体制などを総合的に見る必要があります。
| 確認項目 | 見るべきポイント |
|---|---|
| 認定 | 認定機関、対象規格、認定範囲などを確認する |
| 業界知見 | 自社の製品、工程、業界特性を理解できる体制があるか |
| 審査員 | 必要な力量を持つ審査員を配置できるか |
| 海外対応 | 海外拠点や顧客要求への対応が必要な場合、その条件を満たせるか |
| 費用 | 価格だけでなく、審査から得られる価値を含めて判断する |
また、認証機関を変更する場合には、認証の移転に関する所定の手続きや条件を確認する必要があります。
したがって、「マンネリだから今年は別会社にしよう」という軽い話ではありません。
むしろ重要なのは、一定期間ごとに現在の認証機関を含めて選択肢を比較し、「なぜこの認証機関なのか」を社内で説明できる状態にしておくことです。
そのプロセス自体が、ISO認証を単なる固定費ではなく、経営資源として見直す機会になります。
CHOOSE THE RIGHT APPROACH
9.製造業はISOを「一律」に考えない
ここまで整理すると、ISOとの付き合い方は企業によって異なってよいことが分かります。
たとえば、ある事業では顧客要求によって認定された第三者認証が事実上不可欠かもしれません。
別の事業では、ISO規格を経営管理のフレームワークとして利用し、自己宣言という方法を検討できる場合もあります。
特定の取引先との関係では、顧客自身による二者評価の方が実務上重要な場合もあります。また、限定された目的で民間独自の評価・認証サービスを活用するという選択肢もあり得ます。
重要なのは、これらを同じ「ISO」という言葉で一括りにしないことです。
| 方法 | 主体 | 主な意味 |
|---|---|---|
| 自己宣言 | 自社 | 自社責任による適合表明 |
| 二者評価 | 顧客・購入者等 | サプライヤー評価や取引判断 |
| 第三者認証 | 独立した認証機関 | 第三者による適合性の証明 |
| 認定された第三者認証 | 認定範囲内で活動する認証機関 | 認証機関の能力・公平性等について認定の枠組みを伴う |
| 民間独自の評価・認証 | スキームにより異なる | 目的、受容性、評価方法を個別に確認する |
「どれが一番優れているか」ではなく、「何のために使うのか」
必要な信頼の水準、顧客要求、取引条件、社内での利用目的によって、適切な方法は変わります。
SUPPLY CHAIN
10.ISO認証書を見る力は、品質保証部門だけでなく購買部門にも必要
ISOを「何のために使うのか」という視点は、自社の認証だけに限った話ではありません。
製造業では、新規取引先の選定やサプライヤー管理の際に、「ISO 9001認証取得済み」「ISO 14001認証取得済み」といった情報を確認する場面があります。
しかし、ここでも重要なのは「ISOの認証書がある」という事実だけで判断しないことです。
少なくとも、認証書に記載された組織名、所在地、適用規格、認証範囲、有効期限、認証機関などを確認し、必要に応じて認証機関や認定機関等が提供する公開情報と照合することが考えられます。
サプライヤーのISO認証書で確認したいポイント
✓ 認証を受けている法人・組織は取引先と一致しているか
✓ 対象拠点はどこか
✓ 認証範囲に対象となる事業・製品・工程が含まれているか
✓ 適用されている規格と版は何か
✓ 認証機関はどこか
✓ 認証の有効性を確認できるか
✓ 顧客要求で認定された認証が必要な場合、その条件を満たしているか
特に注意したいのは、認証書の見た目だけでは、その信頼性を十分に判断できない場合があることです。
ISO規格、第三者認証、認定はそれぞれ異なる仕組みです。また、世の中には民間独自の認証サービスも存在します。そのため、証書に「ISO」という文字が記載されていることだけをもって、自社が想定している認証制度と同じものだと判断するのは適切ではありません。
さらに、認証書そのものの真正性を確認すべきケースもあります。
RELATED ARTICLE
ISO認証書は「見た目」だけでは判断できない
認証機関、認定、認証範囲、有効性の確認に加え、実際に起こり得る偽装の手口と確認方法については、 「ほんとにあった怖い偽物ISO──巧妙化する偽ISO認証書のカラクリ」 で詳しく解説しています。
MANAGEMENT QUESTION
11.経営者がISO担当者に聞くべきことは「今年の審査は大丈夫か」ではない
ISO認証が長く続く企業ほど、ISOは日常業務の一部になります。
それ自体は悪いことではありません。仕組みが組織に定着しているとも考えられます。
しかし、定着と形骸化は紙一重です。
経営者や事業責任者が「今年のISO審査は大丈夫か」と聞き、担当者が「問題ありません」と答える。それだけで毎年のISOが終わっているのであれば、一度問いを変えてみてもよいでしょう。
QUESTIONS FOR MANAGEMENT
「今年の審査で、会社にとって何が分かったのか」
「昨年から何が改善されたのか」
「今の認証機関を選び続ける理由は何か」
「顧客は本当にこの認証を要求しているのか」
「このISOに年間コストをかけることで、会社は何を得ているのか」
この問いに答えられるようになれば、ISOは品質保証部門だけの業務ではなくなります。
品質、環境、顧客要求、サプライチェーン、事業リスク、業務改善を経営につなぐための仕組みとして、改めて位置付けることができます。
TICNOLOGY JAPAN VIEW
ISO認証を「維持するもの」から「選び、使うもの」へ
ISOマネジメントシステムを考えるとき、「認証を取得するか、取得しないか」という二択だけで考える必要はありません。
ISO規格そのものを経営や業務改善に活用することと、第三者認証を取得することは分けて考えることができます。顧客要求や市場アクセスの観点から第三者認証が重要な事業もあれば、自己宣言や二者評価など、別の適合性評価の方法を検討できるケースもあります。
そして第三者認証を選択するのであれば、「認証書を維持する費用」ではなく、「外部の専門的な視点を経営に取り込むための費用」と考えてみる。その発想によって、認証機関の選び方も、審査の受け方も変わります。
同じ認証機関を長く利用することには継続性という価値があります。一方で、一定期間ごとにその価値を再評価し、必要であれば異なる視点を取り入れることも、マネジメントシステムのマンネリ化を防ぐ一つの方法です。
「ISOを持っているか」ではなく、「ISOを何のために使っているか」。製造業が改めて確認すべきなのは、この問いではないでしょうか。
SUMMARY
まとめ──ISOは認証書を飾るための制度ではない
ISOは国際規格を策定する仕組みであり、ISOマネジメントシステム規格を利用することと、第三者認証を取得することは同じではありません。
製造業にとって重要なのは、まず「なぜISOを使うのか」を明確にすることです。
顧客要求なのか。市場参入なのか。サプライヤー管理なのか。社内の仕組みづくりなのか。経営改善なのか。
目的が明確になれば、第三者認証が必要なのか、自己宣言という方法が適切なのか、二者評価やその他の仕組みを組み合わせるべきなのかも考えやすくなります。
第三者認証を利用するのであれば、認証機関を「認証書を発行してくれる会社」としてだけ見るのではなく、自社のマネジメントシステムに外部の視点を入れる存在として評価することも重要です。
そして、自社が認証を取得する場合だけでなく、取引先からISO認証書を受領する場合にも、その認証が何を意味しているのかを確認する必要があります。
ISOにいくら払っているかを確認する前に、ISOから何を得ようとしているのかを確認する。その問いが、形骸化したISOを経営の仕組みに戻す出発点になります。
STANDARD REVISION
ISO 9001の改訂も、自社の仕組みを見直す機会に
ISO規格は固定されたものではなく、社会、産業、技術やマネジメントを取り巻く環境の変化を踏まえて定期的に見直されます。
ISO 9001についても改訂作業が進められており、今後、正式な改訂版が発行された場合には、認証を受けている企業にとって移行対応が必要になります。
こうした規格改訂を「文書を修正する作業」だけで終わらせるのではなく、自社の品質マネジメントシステムが現在の事業環境に合っているかを見直す機会として活用することが重要です。
規格が変わるタイミングは、認証機関との付き合い方や、そもそも自社がISOを利用する目的を再確認する良い機会にもなります。
ABOUT THIS ARTICLE
本記事は、ISOおよび適合性評価に関する公開情報をもとに、製造業におけるISOマネジメントシステム規格と第三者認証の活用方法についてTICnology Japanが独自に整理・分析したものです。
自己宣言、二者評価、第三者認証、認定された第三者認証、民間独自の評価・認証は、それぞれ目的や制度上の位置付けが異なります。実際の取引条件や顧客要求については、個別に確認する必要があります。
また、本記事における「2認証サイクル程度を目安とした再評価」は、ISO、IAF、認定機関等が定めた変更義務を示すものではなく、TICnology Japanによるマネジメント上の提案です。
本記事は特定の認証機関、コンサルティング会社、製品、サービスまたは取引を推奨するものではありません。情報基準日:2026年8月12日。
SOURCES
主な参考資料
- International Organization for Standardization(ISO)― ISO 9001 Quality management systems
- International Organization for Standardization(ISO)― Conformity assessmentに関する公開情報
- ISO / IEC ― ISO/IEC 17021-1 Conformity assessment — Requirements for bodies providing audit and certification of management systems
- International Accreditation Forum(IAF)― Management System Certificationに関する公開文書
- International Accreditation Forum(IAF)― IAF CertSearchに関する公開情報
- 公益財団法人 日本適合性認定協会(JAB)― マネジメントシステム認証および認定制度に関する公開情報
- 一般財団法人 日本規格協会(JSA)― ISOマネジメントシステム規格に関する公開情報
TIC JOURNAL
TICを「取得するもの」から「経営に使うもの」へ。
TICジャーナルでは、Testing・Inspection・Certificationを、品質保証だけでなく、経営、規制対応、技術、サプライチェーンの視点から読み解いています。


コメント