
2026年9月、世界のAI産業から異例の声が上がりました。
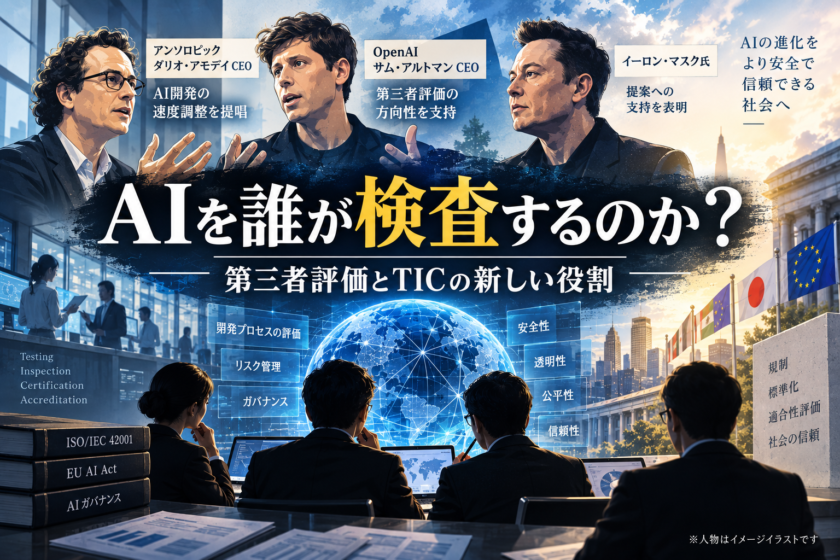
米AI企業アンソロピックのダリオ・アモデイCEOは、急速に高度化するAIについて、 能力向上のペースを意図的に抑え、安全対策が追いつく時間を確保すべきだと主張しました。
そして注目すべきなのは、単に「AI開発を止めよう」と訴えたわけではないことです。
アモデイ氏が具体策の第一段階として提示したのが、 AI企業の内部に独立した第三者評価者を置き、安全対策や開発プロセスを継続的に検証する仕組み です。
OpenAIのサム・アルトマンCEOもこの考えを支持し、 独立した評価者に従業員に近いアクセスを与える仕組みをOpenAIでも導入する意向を示しています。
AIを開発する企業だけで、AIの安全性を評価してよいのか。
その問いは、試験(Testing)、検査(Inspection)、認証(Certification)を通じて
「第三者が信頼をつくる」仕組みを築いてきたTIC産業にとって、決して他人事ではありません。
1.2026年9月、AI開発の最前線から「ペースを落とす」という声
2026年9月、アンソロピックのダリオ・アモデイCEOは 「We Must Pace the Frontier」と題する文章を公表しました。
そこでアモデイ氏は、AIが医療、経済、科学などにもたらす大きな可能性を認めながらも、 AIの能力向上が安全対策を上回る速度で進むことに強い懸念を示しています。
特に問題視しているのが、 AI自身が次世代AIの開発を支援し、AI開発そのものをさらに加速させる可能性 です。
アモデイ氏は、AIの能力向上を完全に止めるのではなく、 安全性の研究や管理体制が追いつけるよう、最先端AIの進歩を意図的に調整する必要があると主張しました。
重要なのは「停止」ではないという点です。
アモデイ氏は、開発速度の調整はモデルの訓練や技術進歩を止めることではなく、
安全対策に十分な時間を確保し、第三者がそれを確認できる状態をつくることだと説明しています。
2.なぜ今、AI企業自身が速度を問題にし始めたのか
AI開発ではこれまで、 「より高性能なAIを、より早く開発すること」 が競争力の中心でした。
しかしAIの能力が高度化すると、性能向上と同時に別の問題も大きくなります。
アモデイ氏が特に懸念しているのは、 AIの能力向上の速度と、安全性を理解・評価・管理する速度の差 です。
どれだけ安全研究へ投資していても、評価する対象そのものが急速に変化してしまえば、 安全対策が追いつかなくなる可能性があります。 そこで出てきたのが、 AIの能力向上だけを競うのではなく、安全性を評価できる時間を確保する という考え方です。
3.アモデイ氏が提示した「3段階」
原文では「Embedded Evaluators」と表現されています。 フロンティアAIを開発する企業が、独立した第三者評価組織の評価者に、 継続的かつ従業員に近いアクセスを認めるという考えです。
民主主義国の主要AI企業が、安全基準やAI能力向上の速度について 共通のルールづくりを進めるという考え方です。
米国などの民主主義国だけでなく、中国を含む世界規模の調整へ進む構想です。
ただしアモデイ氏自身も、国際的な開発停止や厳格な速度制限は 非常に実現が難しいことを認めています。
したがって、この3段階すべてが実現すると決まったわけではありません。 しかし第一段階の第三者評価者については、アンソロピック自身が導入すると表明しました。 ここが今回のニュースで、TIC産業が最も注目すべきポイントです。
4.「第三者評価者を会社の中に入れる」という発想
この構想は、完成したAIモデルを外部から一度だけテストする仕組みとは異なります。
アモデイ氏の構想では、第三者評価者に継続的なアクセスを与え、 安全対策や約束が守られているか、安全上の問題が発生していないか、 完成したAIモデルがどのような挙動をするかを確認します。
さらに対象は完成モデルだけではありません。 AIを訓練する工程や開発プロセスまで評価対象に含めることを想定しています。
つまり、 「完成したAIを検査する」だけではなく、「AIがどのように開発されているのか」まで見る。 これが今回の構想の重要な特徴です。
5.これはTIC産業が長年やってきたことに似ている
ここでAIの世界から少し離れて、製造業を考えてみます。
自動車、航空機、医療機器、電気・電子機器、産業設備。
社会への影響が大きい製品ほど、 「メーカーが安全だと言っているから安全」 だけでは、社会的な信頼を維持することが難しくなります。
性能や安全性を測る
製品・工程・設備・管理状態を確認する
規格や要求事項への適合性を評価する
評価する機関自身の能力を確認する
TIC産業は長い時間をかけて、 「評価する側も評価される」 という信頼の仕組みを構築してきました。 AI産業で現在起きている議論は、この構造に近づき始めているようにも見えます。
6.では、AIでは「何を試験する」のか
ただし、AIを評価することは、製品中の鉛濃度や機械の耐久性を測定することとは異なります。
AIでは評価対象そのものが複雑です。
- AIの能力
- 誤った行動を取る可能性
- サイバー攻撃に利用される能力
- 安全対策を回避する能力
- 偏り(バイアス)
- 外部からの変化や攻撃に対する強さ
- 透明性
- データやモデルの管理
- 人間による監督
さらに、AIモデルは同じ質問に必ず同じ結果を返すとは限りません。 利用環境や指示内容、外部ツールやシステムとの接続によってもリスクが変わります。
「何を、どの方法で測れば、安全性を評価したことになるのか」
この評価方法そのものを確立する必要があります。 ここに、AI分野における標準化・試験・適合性評価の大きな課題があります。
7.完成したAIだけを評価すれば十分なのか
今回の第三者評価者構想が興味深い理由はここにあります。
完成したモデルだけを評価しても、そのモデルがどのような工程で作られ、 どのようなリスク評価を受け、どのような問題が開発中に発生したのかまでは分かりません。
これは製造業でも同じです。
完成品の試験だけではなく、品質マネジメント、工程管理、変更管理、不適合管理、 リスクマネジメントを見ることで、製品を継続的に安全・安定して提供できるかを評価します。
AIの「完成品試験」から、
「開発プロセスの検査」へ。
AIでも、完成したモデルの評価だけではなく、 AIの開発プロセスそのものの評価 が重要になる可能性があります。
8.実は「AI×TIC」はすでに始まっている
ここまで読むと、「AIの第三者評価はまだ未来の話ではないか」と思うかもしれません。
しかし、すでに制度化は始まっています。
AIを開発・提供・利用する組織を対象とした AIマネジメントシステム(AIMS)の国際規格。
AIに関するリスクを組織としてどのように管理し、 責任あるAIの開発・利用を継続するのかを、マネジメントシステムとして扱います。
ISOはISO/IEC 42001を、AIマネジメントシステムに関する世界初の国際規格と位置付けています。
9.日本でも2026年、AI認証のインフラが動き始めた
日本でも動きは具体化しています。
情報マネジメントシステム認定センター(ISMS-AC)は2025年7月、 ISO/IEC 42001の審査・認証を行う認証機関に対する認定を開始しました。
そして2026年1月14日、次の2機関を AIマネジメントシステム認証を提供する国内初の認定認証機関として認定しました。
さらに2026年6月、ISMS-ACはアジア太平洋地域の認定機関による相互承認の枠組みで、 AIマネジメントシステム分野の署名認定機関となりました。
↓
認定機関
↓
認証機関
↓
認証を受ける組織
AIについても、TIC産業では馴染みのある適合性評価の仕組みが、 日本で実際に形成され始めています。
10.EU AI Actにも「適合性評価」がある
AIと適合性評価の関係は、任意の国際規格だけではありません。
EUのAI規則、いわゆるEU AI Actでも、 高リスクAIシステムについて適合性評価の仕組みが規定されています。
「EUの高リスクAIは、すべて第三者認証が必要」ではありません。
高リスクAIの種類や、欧州整合規格の適用状況などによって、 自社による適合性評価で対応する場合と、 第三者の適合性評価機関が関与する場合があります。
つまりEUでも、 企業自身で評価できる領域と、第三者機関が関与する領域 を制度として設計しています。 この構造は、製品安全規制を長年扱ってきたTIC企業にとって非常に馴染みのあるものです。
5.これはTIC産業が長年やってきたことに似ている
ここでAIの世界から少し離れて、製造業を考えてみます。
自動車、航空機、医療機器、電気・電子機器、産業設備。
社会への影響が大きい製品ほど、 「メーカーが安全だと言っているから安全」 だけでは、社会的な信頼を維持することが難しくなります。
性能や安全性を測る
製品・工程・設備・管理状態を確認する
規格や要求事項への適合性を評価する
評価する機関自身の能力を確認する
TIC産業は長い時間をかけて、 「評価する側も評価される」 という信頼の仕組みを構築してきました。 AI産業で現在起きている議論は、この構造に近づき始めているようにも見えます。
6.では、AIでは「何を試験する」のか
ただし、AIを評価することは、製品中の鉛濃度や機械の耐久性を測定することとは異なります。
AIでは評価対象そのものが複雑です。
- AIの能力
- 誤った行動を取る可能性
- サイバー攻撃に利用される能力
- 安全対策を回避する能力
- 偏り(バイアス)
- 外部からの変化や攻撃に対する強さ
- 透明性
- データやモデルの管理
- 人間による監督
さらに、AIモデルは同じ質問に必ず同じ結果を返すとは限りません。 利用環境や指示内容、外部ツールやシステムとの接続によってもリスクが変わります。
「何を、どの方法で測れば、安全性を評価したことになるのか」
この評価方法そのものを確立する必要があります。 ここに、AI分野における標準化・試験・適合性評価の大きな課題があります。
7.完成したAIだけを評価すれば十分なのか
今回の第三者評価者構想が興味深い理由はここにあります。
完成したモデルだけを評価しても、そのモデルがどのような工程で作られ、 どのようなリスク評価を受け、どのような問題が開発中に発生したのかまでは分かりません。
これは製造業でも同じです。
完成品の試験だけではなく、品質マネジメント、工程管理、変更管理、不適合管理、 リスクマネジメントを見ることで、製品を継続的に安全・安定して提供できるかを評価します。
AIの「完成品試験」から、
「開発プロセスの検査」へ。
AIでも、完成したモデルの評価だけではなく、 AIの開発プロセスそのものの評価 が重要になる可能性があります。
8.実は「AI×TIC」はすでに始まっている
ここまで読むと、「AIの第三者評価はまだ未来の話ではないか」と思うかもしれません。
しかし、すでに制度化は始まっています。
AIを開発・提供・利用する組織を対象とした AIマネジメントシステム(AIMS)の国際規格。
AIに関するリスクを組織としてどのように管理し、 責任あるAIの開発・利用を継続するのかを、マネジメントシステムとして扱います。
ISOはISO/IEC 42001を、AIマネジメントシステムに関する世界初の国際規格と位置付けています。
9.日本でも2026年、AI認証のインフラが動き始めた
日本でも動きは具体化しています。
情報マネジメントシステム認定センター(ISMS-AC)は2025年7月、 ISO/IEC 42001の審査・認証を行う認証機関に対する認定を開始しました。
そして2026年1月14日、次の2機関を AIマネジメントシステム認証を提供する国内初の認定認証機関として認定しました。
さらに2026年6月、ISMS-ACはアジア太平洋地域の認定機関による相互承認の枠組みで、 AIマネジメントシステム分野の署名認定機関となりました。
↓
認定機関
↓
認証機関
↓
認証を受ける組織
AIについても、TIC産業では馴染みのある適合性評価の仕組みが、 日本で実際に形成され始めています。
10.EU AI Actにも「適合性評価」がある
AIと適合性評価の関係は、任意の国際規格だけではありません。
EUのAI規則、いわゆるEU AI Actでも、 高リスクAIシステムについて適合性評価の仕組みが規定されています。
「EUの高リスクAIは、すべて第三者認証が必要」ではありません。
高リスクAIの種類や、欧州整合規格の適用状況などによって、 自社による適合性評価で対応する場合と、 第三者の適合性評価機関が関与する場合があります。
つまりEUでも、 企業自身で評価できる領域と、第三者機関が関与する領域 を制度として設計しています。 この構造は、製品安全規制を長年扱ってきたTIC企業にとって非常に馴染みのあるものです。
11.AIが高度化するほど「独立した評価」が重要になる
ここで今回のニュースに戻ります。
AI企業はこれまで、自らAIを開発し、自ら安全性を評価し、自ら公開することを基本としてきました。 もちろん、外部研究機関との評価や安全研究もすでに行われています。
しかし今回の提案は、それより一歩踏み込んでいます。
第三者評価者に、 継続的に、そして企業内部に近いアクセスを与える ことを想定しているからです。
OpenAIのサム・アルトマンCEOもアモデイ氏の提案を支持し、 OpenAIでも独立した評価者に従業員に近いアクセスを与える考えを示しています。 イーロン・マスク氏もアモデイ氏の主張への支持を表明しています。
ただし、現時点で業界共通の制度が成立したわけではありません。 共通の評価基準、評価者の資格要件、法的強制力、国際的な相互承認制度も十分には確立されていません。 ここからが本当の課題です。
12.「第三者なら誰でもよい」のか
第三者評価を導入すれば、それだけでAIが安全になるわけではありません。
誰が評価するのか。
評価者にはAI技術への高度な専門知識が必要です。 評価方法そのものにも再現性や透明性が必要です。 AI企業との利益相反も管理しなければなりません。
さらに、 評価機関が本当に評価能力を持っているのか を誰かが確認する必要があります。
ここで、TIC産業が長年構築してきた考え方が重要になります。
↓
独立した評価機関
↓
その評価機関を認定・監督する仕組み
AIでも将来、このような 「信頼の連鎖」 が必要になる可能性があります。
13.ただし「巨大なTIC市場になる」と断定するのはまだ早い
ここは冷静に見る必要があります。
今回のアモデイ氏の提案が、そのまま従来型TIC企業の仕事になるとは限りません。
AIモデルの評価には、従来の試験・検査とは異なる高度なAI研究能力が必要です。 AIの能力や安全性評価を専門とする研究機関が重要な役割を担う可能性もあります。
AI企業自身の内部評価部門が中心になる可能性もあれば、 政府機関が直接監督する制度になる可能性もあります。
また、大手AI企業による安全規制の提案については、 新規参入企業に高いコストを課し、結果として大手企業を有利にするのではないか という「規制の取り込み」への懸念もあります。
現時点で 「AI安全=既存TIC企業の巨大な新市場」 と断定することはできません。
一方で、AIの能力が高まるほど、 独立した評価、検証、監査、認証の重要性が高まる方向は、 今回の議論、ISO/IEC 42001、EU AI Actの動きを並べると明確になりつつあります。
14.TIC企業に求められる能力も変わる
もしAIがTICの新しい評価対象になるのであれば、TIC企業側も変わる必要があります。
AIでは、AIモデルの評価、AIリスク評価、データ管理、 サイバーセキュリティ、アルゴリズムの監査、 AIマネジメントシステムなどの能力が必要になります。
TICが扱う領域そのものが広がっていく可能性があります。
15.AIを誰が検査するのか
今回のニュースを、 「AI企業のCEOがAIを怖がり始めた」 という話だけで終わらせると、本質を見失います。
重要なのは、 高度なAIを社会に出す前に、その安全性を誰が確認するのか という問いが、AI産業自身から強く提示され始めたことです。
AI企業自身なのか。
専門的なAI評価機関なのか。
政府なのか。
既存のTIC企業なのか。
それらを組み合わせた新しい適合性評価制度なのか。
答えはまだ決まっていません。 しかし、AIが社会インフラに近づくほど、 「作る人」と「評価する人」をどのように分けるのか という問題から逃れることは難しくなります。
AIの問題は「止めるか、進めるか」だけではない
今回の議論で最も重要なのは、AI開発を止めるべきかどうかだけではないと考えます。
「AIが安全だと、誰が判断するのか」
自動車も、航空機も、医療機器も、電気製品も、 社会への影響が大きくなるにつれて、 メーカーによる自己評価だけではなく、 規格、試験、検査、認証、認定という仕組みを発達させてきました。
そこには共通する考え方があります。
その技術を評価することは同じではない。
今回アモデイ氏が提案した「社内常駐型の第三者評価者」は、 まだ国際的なTIC制度ではありません。
ISO/IEC 42001によるAIマネジメントシステム認証とも、 EU AI Actの適合性評価とも別の仕組みです。 これらを同一視するべきではありません。
しかし、三つの動きには一つの共通点があります。
AIに対する信頼を、開発企業の自己宣言だけに依存しない仕組みをつくろうとしていることです。
ここにTIC産業との接点があります。
AIを誰が評価するのか。
そして、その評価者を誰が評価するのか。
TIC産業が長年築いてきたのは、単なる「検査サービス」ではありません。
試験、検査、認証、そして認定を通じて、 「この評価結果を社会はなぜ信頼できるのか」 という仕組みを構築してきました。
AIの性能が社会の意思決定や産業活動に深く入り込むほど、 AIにも同じ問いが向けられるでしょう。
2026年9月の「AI開発の速度を調整すべきだ」という議論は、 一時的なAIニュースで終わるかもしれません。
しかし、その中から出てきた 「独立した第三者による評価」 という考え方は、AI産業に長く残る可能性があります。
AI時代のTICとは何か。
その答えを考えるうえで、今回の出来事は一つの重要な転換点になるかもしれません。
本記事について
本記事は、2026年9月時点で公開されているAI安全に関する提言、
AIマネジメントシステム、EU AI Actおよび日本の適合性評価制度に関する公開情報をもとに、
TIC産業との関係をTICnology Japanの視点から整理したものです。
主な参考資料
- Dario Amodei「We Must Pace the Frontier」
- ISO「ISO/IEC 42001:2023 Information technology — Artificial intelligence — Management system」
- 情報マネジメントシステム認定センター「AIMS適合性評価制度」
- 情報マネジメントシステム認定センター「AIマネジメントシステム(AIMS)認証機関の初認定について」
- 情報マネジメントシステム認定センター「ISMS-ACは、APAC AIMS MRAの署名機関となりました」
- European Union「Regulation (EU) 2024/1689 — Artificial Intelligence Act」
- Reutersによる2026年9月のAI開発・安全性に関する報道
※本記事は一般的な情報提供を目的としたものであり、法的・認証上の判断を提供するものではありません。 実際の適合性評価や規制対応については、最新の法令、規格および各制度の公式情報をご確認ください。


コメント