
CYBERSECURITY / PRODUCT COMPLIANCE
サイバーセキュリティが「製品適合」の条件になる
――CRAが変える製造業の設計・品質保証・責任
製造業とサイバーセキュリティの関係は、いま突然始まったものではありません。IoTの普及によって、機械や家電、産業機器などがネットワークにつながり始めた時点から、製品そのもののサイバーセキュリティは重要な課題になっていました。
いま起きているのは、その次の段階です。
EUではCyber Resilience Act(CRA:サイバーレジリエンス法)が成立し、サイバーセキュリティが「取り組むべき技術課題」から、製品を市場へ出すために満たすべき法規制・製品適合の条件へと移り始めています。
しかもCRAの主要義務が全面的に適用される2027年を待たず、2026年9月11日には脆弱性や重大なセキュリティインシデントに関する報告義務が先行して始まります。では、製造業は実際に何を迫られているのでしょうか。
REGULATION
1.CRAは2027年から、ではない
KEYWORD
CRA
Cyber Resilience Act
EUの「サイバーレジリエンス法」。デジタル要素を持つ製品に対し、サイバーセキュリティに関する横断的な要求を定める規則です。
CRAは、EU市場で提供される「デジタル要素を持つ製品」に横断的なサイバーセキュリティ要求を設けるEU規則です。
製品の設計・開発・生産だけではなく、製品が使用される期間の脆弱性管理まで対象とする点が大きな特徴です。製造者はサイバーセキュリティリスク評価を行い、その結果を踏まえて必要な要求を製品へ実装し、技術文書で適合性を説明し、必要な適合性評価手続きを行うことになります。
主要な規定の適用日は2027年12月11日です。
しかし、すべてがその日に始まるわけではありません。
CRA TIMELINE
2026年6月11日には適合性評価機関の通知に関する規定が適用段階に入り、2026年9月11日には報告義務が開始されます。欧州委員会も2026年7月27日に、適用範囲、リスク評価、サポート期間、報告義務などを扱う最初の実装ガイダンスを公表しました。
したがって製造業にとってCRAは、「2027年までに勉強しておけばよい規則」という段階ではありません。
KEY POINT
規則を読む段階から、自社製品・組織・開発プロセスへ落とし込む段階へ入っています。
BACKGROUND
2.製品サイバーセキュリティは、IoTの時代から続く課題
サイバーセキュリティが製品の問題になった背景を理解するには、IoTまで少し戻ると分かりやすくなります。
TERM
IoT
Internet of Things。さまざまな機器をネットワークにつなぎ、データを送受信したり、外部から制御したりする仕組みを指します。
家電、監視カメラ、センサー、産業機械、医療機器、自動車など、従来は単体で機能していた製品に通信機能やソフトウェアが組み込まれたことで、製品の利便性は大きく高まりました。
一方で、ネットワークとの接点が増えれば、新しいリスクも生まれます。
製品そのものが故障していなくても、ソフトウェアの弱点を利用される可能性があります。ファームウェアや外部ライブラリに問題が見つかる場合もあります。製品を出荷した時点では知られていなかった脆弱性が、数年後に発見されることもあります。
このため製品サイバーセキュリティは、すでに以前から製造業の設計・品質・安全に関係するテーマでした。
CRAが新しいのは、そこではありません。
IoT化によってすでに存在していた製品サイバーセキュリティの課題を、EUが横断的な製品法規制として位置付けたことにあります。CRAは、製品とその構成要素、さらにサプライチェーンにおけるセキュリティの結果について製造者側に責任を求めています。
技術上の課題だったものが、市場適合の条件になり始めた。
ここが現在の変化です。
MANUFACTURER OBLIGATIONS
3.CRAで製造業は何を求められるのか
CRA対応を「セキュリティ機能を追加すること」と理解すると、本質を捉えにくくなります。
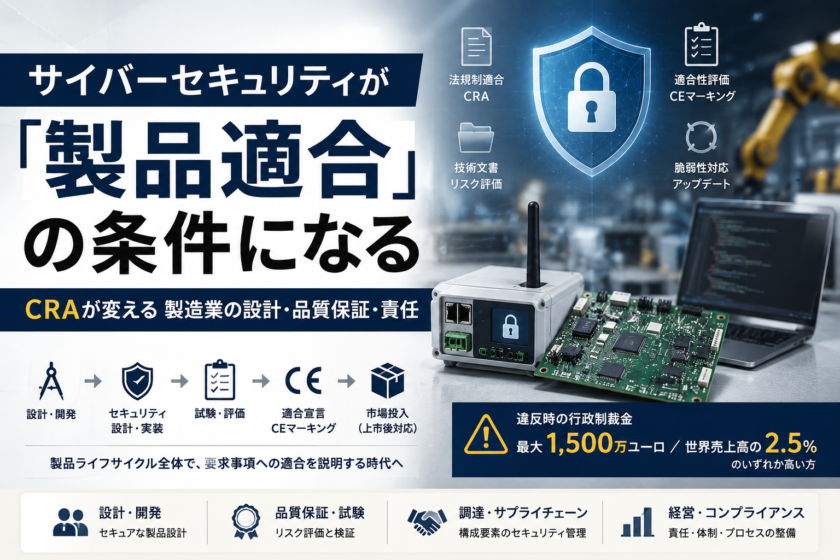
欧州委員会が示している製造者の対応を見ると、最初に必要なのはサイバーセキュリティリスク評価です。
その評価を踏まえて、必要なサイバーセキュリティ要求を製品の計画、設計、開発、生産へ組み込みます。
FROM DESIGN TO MARKET
サイバーセキュリティリスク評価
↓
計画・設計・開発・生産への要求反映
↓
技術文書の作成
↓
適合性評価
↓
EU適合宣言・CEマーキング
↓
市場投入
↓
脆弱性管理・報告・上市後対応
そのうえで、技術文書を作成する。適合性評価を行う。必要なEU適合宣言を作成する。CEマーキングを行う。サポート期間を明示する。そして製品が市場へ出た後も、脆弱性を管理するという流れになります。
さらに2026年9月11日からは、実際に悪用されている脆弱性や、製品のセキュリティへ重大な影響を及ぼすインシデントについて報告義務が発生します。
REPORTING
欧州委員会の説明では、原則として認識から24時間以内に早期警告、72時間以内に通知を行い、その後、定められた期限までに最終報告を行う仕組みです。
つまり製造業に必要なのは、
設計時の対応 + 適合性を示す証拠 + 上市後の監視・対応
CRA対応は一度の製品試験では完結しません。
PENALTIES & MARKET ACCESS
4.最大1,500万ユーロ――しかし本当に重いのは罰金だけではない
CRAが企業にとって現実的な経営課題になる理由の一つが、違反時の制裁です。
MAJOR VIOLATIONS
最大1,500万ユーロ
または前年度の全世界年間売上高の2.5%のいずれか高い方
その他の一定の義務違反
最大1,000万ユーロ、または全世界年間売上高の2%
不正確・不完全・誤解を招く情報提供
最大500万ユーロ、または全世界年間売上高の1%
しかし製造業が見るべきリスクは、罰金だけではありません。
CRAは製品規則です。
市場監視の結果、製品が要求事項へ適合していない場合には、是正措置が求められ、状況によっては市場提供の制限・禁止、製品の撤去やリコールにつながり得ます。
BUSINESS IMPACT
出荷停止、在庫、販売先への説明、ソフトウェア改修、サプライヤー対応、既存ユーザーへのアップデート、市場からの回収など、製品不適合は事業運営そのものへ波及する可能性があります。
例えば大量にEUへ供給している製品であれば、問題が起きた際に影響するのは行政罰金だけではありません。
出荷停止。在庫。販売先への説明。ソフトウェア改修。サプライヤーとの対応。既存ユーザーへのアップデート。市場からの回収。ブランドや顧客関係。
CRAを経営層が見る場合、重要なのは「最大いくらの罰金か」だけではなく、EU市場へのアクセスを維持するための製品適合規制であることでしょう。
RESPONSIBILITY
5.誰が責任を負うのか
CRAでは製造者だけでなく、輸入者や流通事業者など、製品の市場投入に関係する経済事業者にも役割があります。
ただし製品を設計・製造し、自社の名称や商標で市場に投入する製造者には、特に大きな責任があります。
ここで製造業にとって難しい問題が生じます。
現在の製品は一社だけで完成しているとは限らないからです。
PRODUCT COMPONENTS
✓ ハードウェア
✓ OS
✓ 通信モジュール
✓ ファームウェア
✓ OSS(オープンソースソフトウェア)
✓ クラウドサービス
✓ 外部開発ソフトウェア
多数の構成要素から製品が成り立っているケースがあります。
最終製品メーカーがすべてを自社開発していなくても、市場に投入する製品として要求事項への適合を管理する必要があります。
KEY POINT
「自社で作っていない」ということと、「自社製品として適合管理する必要がない」ということは同じではありません。
そこで問題になるのが、サプライチェーンです。
SUPPLY CHAIN
6.サイバーセキュリティは調達・サプライチェーンの問題にもなる
製品メーカーがCRAへの適合を説明するには、自社設計部分だけを確認すれば十分とは限りません。
製品を構成するソフトウェアや部品、通信機能などについても、どのようなリスクが存在するのかを把握する必要があります。
これは製造業にとって馴染みのない構造ではありません。
化学物質規制では、部品や材料に含まれる物質情報をサプライヤーから収集します。
品質保証では、サプライヤー監査、工程管理、検査記録、変更管理などを通じて品質を確認します。
サイバーセキュリティでも、これに似た構造が形成されていく可能性があります。
ただし対象となる情報は異なります。
INFORMATION TO MANAGE
✓ ソフトウェア構成
✓ 既知の脆弱性
✓ アップデート情報
✓ サポート期間
✓ 変更履歴
部品表だけではなく、こうしたこれまでの部品品質管理とは異なる情報をサプライチェーン全体で扱う必要が出てくるためです。
サイバーセキュリティへの対応は、設計部門やIT部門だけでは完結しません。調達、品質保証、法規、サプライヤー管理まで関係する可能性があります。
ORGANIZATION
7.では、社内の誰が担当するのか
これは製造業にとって実務上かなり重要な問題です。
サイバーセキュリティと聞けば、情報システム部門やCISO(Chief Information Security Officer:最高情報セキュリティ責任者)を想像しやすいでしょう。
しかしCRAの対象は企業の社内ネットワークそのものではなく、市場に投入される製品です。
設計・開発部門
製品仕様やソフトウェア、機能を設計する
品質保証・法規部門
製品適合や要求事項への対応を管理する
購買・調達部門
ソフトウェア、部品、モジュールなどを調達する
IT・セキュリティ部門
サイバーセキュリティに関する専門知識を担う
経営・事業責任者
製品を市場へ投入する事業上の判断を担う
製品仕様を決めるのは設計・開発部門。
製品適合を管理するのは品質保証や法規部門。
ソフトウェアや部品を調達するのは購買・調達部門。
サイバーセキュリティの専門知識を持つのはIT・セキュリティ部門。
そして製品を市場に投入する最終的な事業責任は経営にあります。
ORGANIZATIONAL ISSUE
「CRA担当部署をどこに置くか」だけを決めても解決しない可能性があります。
必要なのは、製品のサイバーセキュリティを、既存の製品開発・品質保証・法規対応のプロセスへどのように組み込むかという設計です。
GLOBAL REGULATION
8.世界では「製品サイバーセキュリティ」の制度化が進んでいる
EUだけを見ていると、CRAだけの特殊な動きに見えるかもしれません。
しかし世界を見ると、製品サイバーセキュリティを制度や適合性評価の枠組みに取り込む動きはすでに複数存在します。
UNITED KINGDOM
PSTI制度
英国では、PSTI(Product Security and Telecommunications Infrastructure)制度が2024年4月29日に施行され、対象となる消費者向け接続製品について、共通・推測容易なパスワードの禁止、脆弱性報告窓口、最低セキュリティ更新期間の明示などを求めています。製造者だけでなく輸入者・流通事業者にも一定の義務があります。
JAPAN
JC-STAR
日本では経済産業省がIoT製品に対するセキュリティ適合性評価制度を整備し、IPAによるJC-STAR(Labeling Scheme based on Japan Cyber-Security Technical Assessment Requirements)の運用が始まっています。STAR-1は幅広いIoT製品に対する共通の基準として位置づけられています。
CHINA
IoT・ネットワーク製品に関係する国家標準
中国にも、例えばGB/T 37044-2018「情報セキュリティ技術 IoTセキュリティ参照モデル及び一般要求」など、IoTやネットワーク製品に関係する国家標準があります。
AUTOMOTIVE
UN Regulation No.155
自動車ではさらに早く制度化が進み、UNECE(国連欧州経済委員会)のUN Regulation No.155がサイバーセキュリティとCyber Security Management Systemを扱っています。UNECEはこれを自動車サイバーセキュリティを規律する最初の国際規則と位置づけています。
これらは対象製品、法的性格、要求事項、適合性評価の仕組みが同じという意味ではありません。
重要なのは、製品サイバーセキュリティが一つの法律や一つの業界だけの話ではなくなっているということです。
STANDARDS
9.法律だけではない――製造業が見ることになる規格群
ここから少し専門的になります。
製品サイバーセキュリティを実際に運用する際には、法律だけを読んでも具体的な設計・評価方法のすべてが分かるわけではありません。
そこで重要になるのが規格や技術基準です。
AUTOMOTIVE
ISO/SAE 21434とISO 26262
代表例として、自動車ではISO/SAE 21434が道路車両のサイバーセキュリティエンジニアリングを扱います。
同じ自動車分野にはISO 26262がありますが、こちらは主として電気・電子システムの故障に起因するハザードを扱う「機能安全」の規格です。
両者は同じものではありません。
TWO DIFFERENT PERSPECTIVES
故障によって危険が生じないか
+
サイバー攻撃や脆弱性によって安全性や機能が損なわれないか
製品が高度にソフトウェア化・ネットワーク化することで、この二つを区別しながら考える必要があります。
産業オートメーション・制御システムではIEC 62443シリーズ、組織の情報セキュリティマネジメントではISO/IEC 27001などがあります。
消費者向けIoTではETSI EN 303 645が英国PSTI制度の背景となる重要な規格の一つです。英国政府も、同制度のセキュリティ要求がETSI EN 303 645の主要規定と整合していると説明しています。
米国のASTM F3463は、接続された消費者製品についてサイバーセキュリティが製品安全へ及ぼす影響を扱います。
さらにUL Standards & Engagement、DIN、BS、JIS、GBなど各国・各機関の標準体系にも、製品・IoT・産業システム・情報セキュリティに関係する要求や規格があります。
KEY POINT
重要なのは規格名を大量に覚えることではありません。自社製品にどの法律が適用され、その適合を考えるうえで、どの規格・技術基準・評価方法が関係するのかを整理することです。
TICNOLOGY JAPAN VIEW
サイバーセキュリティは「守る技術」から「適合を示す仕組み」へ
CRAをTICの観点から見ると、非常に重要な変化があります。
これまでサイバーセキュリティでは、「どのように攻撃を防ぐか」という技術論が中心になりがちでした。
しかし製品規制になると、それだけではありません。
WHAT MUST BE EXPLAINED?
✓ どの要求事項が適用されるのか
✓ どのようなリスク評価を行ったのか
✓ 設計でどのように対応したのか
✓ どのように検証したのか
✓ その結果をどのように記録したのか
✓ 適合性をどのように説明するのか
✓ 上市後の脆弱性をどのように管理するのか
これは、製造業がこれまで機械安全、電気安全、EMC、化学物質規制などで経験してきた「製品適合」の考え方に近づいているともいえます。
ただし、サイバーセキュリティには大きな違いがあります。
THE DIFFERENCE
製品の状態が、出荷後も変化し続けることです。
新しい脆弱性が発見される。
ソフトウェアが更新される。
外部サービスが変わる。
構成部品のサポートが終了する。
そのため、一度試験を実施して適合を確認すれば終わり、という考え方だけでは対応しにくい領域です。
ここに、今後のTesting・Inspection・Certificationを考えるうえでも重要な論点があります。
試験そのものだけではなく、リスク評価、技術文書、開発プロセス、サプライチェーン情報、適合性評価、市場投入後の監視まで含めて、「何をもって製品の適合性を説明するのか」が問われるからです。
CRAへの対応を単なる新しいEU規制への対応として見るよりも、製造業における品質保証の対象が、ハードウェアからソフトウェア、そして製品ライフサイクル全体へ広がっている変化として見る方が、本質に近いでしょう。
SUMMARY
まとめ
IoTの普及によって、製品とサイバーセキュリティの関係は以前から製造業の課題になっていました。
いま起きているのは、その次の段階です。
CRAをはじめとする制度の整備によって、サイバーセキュリティは製品開発上の技術課題だけではなく、市場投入、適合性評価、品質保証、サプライチェーン、上市後管理まで関係する製品コンプライアンスの問題になりつつあります。
CRAでは2026年9月11日から報告義務が先行して適用され、2027年12月11日の全面適用へ向かいます。
製造業に求められているのは、「セキュリティ対策を強化する」という抽象的な話だけではありません。
自社製品に何が適用され、誰が責任を持ち、どの要求事項をどのように設計へ落とし込み、何を試験・評価し、どのような証拠によって適合を説明し、市場投入後までどのように管理するのか。
THE QUESTION FOR MANUFACTURERS
サイバーセキュリティを「製品適合」として管理する仕組みをつくれるか。
CRAは、製造業にその問いを突きつけています。
本記事について
本記事は、2026年8月20日時点で確認できるEU、英国、日本、中国、国際機関、規格発行機関等の公開情報をもとに、TICnology Japanが独自に整理・分析したものです。
CRAについては、今後も欧州委員会の実施法・委任法、ガイダンス、整合規格等の整備が進む予定です。対象製品、適合性評価方法、具体的な要求事項を判断する際は、最新の公式情報を確認する必要があります。
市場構造、品質保証、TICに関する記述の一部にはTICnology Japanの分析・考察を含みます。
本記事は、特定企業、製品、認証、試験サービス、投資または取引を推奨するものではありません。
情報基準日:2026年8月20日
主な参考資料
・European Commission「Cyber Resilience Act – Implementation」
・European Commission「Cyber Resilience Act – Manufacturers」
・Regulation (EU) 2024/2847(Cyber Resilience Act)
・UK Department for Science, Innovation and Technology「Product Security and Telecommunications Infrastructure regime」
・経済産業省「IoT製品に対するセキュリティ適合性評価制度」
・UNECE「UN Regulation No.155 – Cyber Security and Cyber Security Management System」
・ASTM International「ASTM F3463 – Standard Guide for Ensuring the Safety of Connected Consumer Products」
・中国国家市場監督管理総局・国家標準化管理委員会「GB/T 37044-2018」
ADVISORY
製品規制・規格・試験要求の整理
製品サイバーセキュリティをめぐっては、法規制、国際規格、製品別要求、適合性評価など、確認すべき事項が複数の領域にまたがります。
TICnology Japanでは、製造業における規制・規格・試験・認証要求の整理や、国内外のTICリソースの調査・活用について支援しています。

コメント